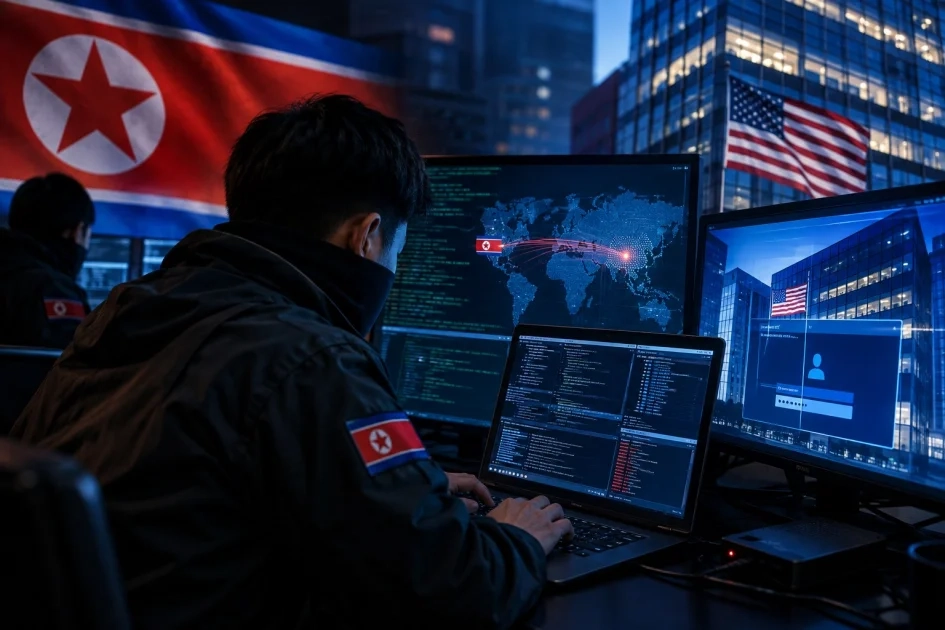
Jakarta, Maret.id — Departemen Kehakiman Amerika Serikat menyatakan bahwa Korea Utara menjalankan operasi mata-mata siber yang menyusup ke perusahaan-perusahaan AS melalui skema pekerja IT jarak jauh dan jaringan pusat akses laptop yang tersebar di Texas.
Pada Selasa, 13 Oktober 2026, jaksa penuntut menyampaikan bahwa setidaknya dua orang telah didakwa dan ditangkap serta penggeledahan dilakukan di puluhan lokasi yang diduga sebagai “ladang laptop”. Operasi ini diyakini melibatkan warga Korea Utara yang bekerja dari jarak jauh dengan dukungan fasilitator di dalam negeri Amerika Serikat.
DOJ melaporkan penyitaan lebih dari 180 komputer yang diduga dikirim perusahaan Amerika kepada karyawan baru tanpa menyadari perangkat tersebut digunakan oleh mata-mata. Komputer-komputer itu diduga dipakai untuk mengakses dan mencuri data sensitif perusahaan dari jarak jauh.
Penggerebekan di Texas
Menurut keterangan resmi, penyidik menggerebek lebih dari 40 pusat akses laptop di seluruh Texas, jumlah rumah dan lokasi terbesar yang pernah terungkap terkait operasi semacam ini. Pusat-pusat tersebut diduga dimiliki atau difasilitasi oleh sedikitnya dua orang yang bertindak sebagai perantara bagi peretas Korea Utara.
Perusahaan keamanan siber CrowdStrike yang membantu FBI dalam penyelidikan menyatakan bahwa pusat-pusat akses tersebut sangat penting bagi kemampuan Korea Utara untuk mengatasi kendala fisik, finansial, dan hukum. Dengan keberadaan fasilitas semacam itu, pelaku tidak perlu berada di wilayah AS untuk melakukan intrusi.
Perusahaan Korban dan Kerugian
Jaksa mengungkap setidaknya 70 perusahaan berbasis AS menjadi korban peretasan dalam skema ini, dan jumlah dana yang diduga dicuri mencapai sekitar 3 juta dolar AS. DOJ tidak merinci nama-nama perusahaan, namun menggambarkan sektor yang terkena meliputi layanan kesehatan, dukungan siber, ritel, komunikasi, dan manufaktur di negara bagian Ohio serta 16 negara bagian lain termasuk Distrik Columbia.
Para penegak hukum menyatakan bahwa pelaku sering memanfaatkan identitas warga negara AS yang dicuri untuk mendapatkan pekerjaan, kemudian menggunakan akses tersebut untuk mencuri informasi dan kekayaan intelektual. Dalam beberapa kasus, pekerjaan disubkontrakkan sepenuhnya kepada pihak ketiga asing sehingga jejak operasional menjadi lebih kompleks.
Modus Operandi dan Ancaman
Modus yang digunakan termasuk pembuatan alamat email yang tampak sah, profil LinkedIn palsu, serta akun online dan media sosial yang luas sebagai kedok. FBI menyampaikan bahwa ada “ribuan” pekerja IT yang dikendalikan negara Korea Utara bekerja dalam perusahaan-perusahaan Barat, yang menimbulkan ancaman signifikan terhadap keamanan nasional dan pencurian kekayaan intelektual.
Skema pekerja IT jarak jauh ini menjadi salah satu kanal pendapatan ilegal yang dimanfaatkan rezim Korea Utara untuk mendanai aktivitas yang disanksi internasional. Selain skema jarak jauh, aktor Korea Utara juga dituding terlibat dalam peretasan bursa kripto dan eksploitasi proyek sumber terbuka untuk memperoleh dana, dengan estimasi pencurian kripto mencapai sedikitnya 2 miliar dolar AS sepanjang 2025.
Para ahli keamanan mengingatkan bahwa angka korban dan nilai aset yang dicuri kemungkinan lebih besar dari yang saat ini dilaporkan karena banyak insiden yang belum terdeteksi atau belum diungkap ke publik. Laporan sebelumnya dari perusahaan keamanan menunjukkan bahwa aktor Korea Utara terlibat dalam proporsi besar intrusi yang dilakukan langsung oleh manusia, bukan otomatisasi atau alat kecerdasan buatan.
Tindakan penegakan hukum terbaru ini merupakan bagian dari rangkaian upaya yang berkelanjutan oleh otoritas AS untuk memutus jaringan pendanaan dan operasi siber Korea Utara. Koordinasi antara lembaga federal dan sektor swasta diharapkan semakin ditingkatkan guna mendeteksi, menanggulangi, dan mencegah serangan serupa di masa mendatang.
Para pebisnis dan tim keamanan TI dianjurkan untuk memperketat proses verifikasi karyawan jarak jauh, memantau anomali akses, dan menerapkan kontrol keamanan berlapis. DOJ dan FBI menyatakan investigasi masih berlanjut dan pihak berwenang akan terus mengambil langkah hukum terhadap individu dan jaringan yang terlibat dalam operasi ini.