Peretasan data FBI oleh ShinyHunters Memanas, Seret Risiko Keamanan dan Pasar Global!

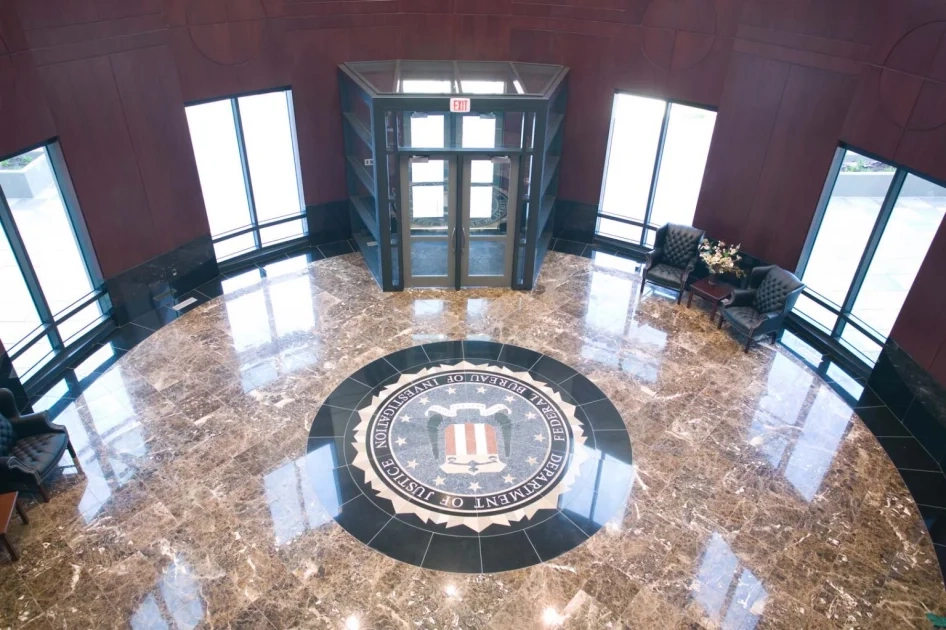
Jakarta, Maret.id — Kelompok peretas yang mengidentifikasi diri sebagai ShinyHunters mengklaim berhasil mencuri terabyte data sensitif yang disebutkan mencakup hampir seluruh agen FBI, pasangan mereka, serta pelamar pekerjaan ke lembaga tersebut pada Selasa, 22 September 2026. Klaim itu disertai rilis contoh data dan tangkapan layar dari situs rekrutmen yang diklaim telah diakses oleh pelaku.
Peretasan Klaim Besar
ShinyHunters menyatakan bahwa mereka memiliki nama, alamat rumah, nomor telepon, dan informasi personal lain milik personel dan pelamar FBI. Pelaku juga memposting contoh data di situs kebocoran yang biasa digunakan kelompok peretas untuk mempublikasikan hasil kompromi.
Modus Akses dan Target Sistem
Dalam pengumuman mereka, pelaku menyebut intrusi awal dilakukan melalui server Oracle PeopleSoft yang digunakan untuk fungsi sumber daya manusia. Selanjutnya, kelompok itu mengklaim mampu menembus lingkungan cloud yang dihosting pihak ketiga yang menyimpan data personel dan pelamar.
Dampak pada Akses Publik dan Sistem Perekrutan
Sejumlah laman lowongan kerja dan portal pelamar yang terkait dilaporkan sempat tidak dapat diakses pada hari klaim itu diumumkan. Gangguan akses ini mendorong kekhawatiran mengenai keberlanjutan proses rekrutmen dan kerahasiaan data pelamar.
Respons dan Penyelidikan
Pihak berwenang belum mengonfirmasi secara publik skala atau sumber pasti data yang diklaim bocor dan mengatakan sedang melakukan penyelidikan atas klaim aktivitas tidak sah tersebut. Pejabat biro terkait menyatakan bahwa investigasi tengah berlangsung untuk menentukan apakah terjadi pelanggaran terhadap sistem internal atau layanan pihak ketiga.
Tuntutan Pelaku dan Motif yang Diklaim
ShinyHunters menyebut serangan itu “tidak bermotivasi finansial” dan menuntut pencabutan peringatan keamanan siber yang sebelumnya diterbitkan terhadap kelompok tersebut pada Mei 2026. Para pelaku menyatakan bahwa peringatan tersebut memuat tuduhan yang mereka sebut palsu, namun tidak merinci langkah selanjutnya jika tuntutan mereka ditolak.
Risiko bagi Individu dan Implikasi Keamanan
Jika klaim tersebut benar, eksposur data pribadi seperti alamat rumah dan nomor telepon berpotensi meningkatkan risiko pelecehan, ancaman, hingga praktik berbahaya seperti swatting terhadap individu yang tercantum. Pakar keamanan siber mengingatkan bahwa peretas kerap melebih-lebihkan cakupan data, namun tidak mengesampingkan kemungkinan dampak nyata bagi korban.
Langkah Pencegahan yang Dianjurkan
Para ahli menyarankan agar individu yang merasa terdampak memantau akun keuangan, memperkuat autentikasi multifaktor, serta melaporkan setiap indikasi penyalahgunaan data kepada otoritas terkait. Di tingkat lembaga, tinjauan terhadap konfigurasi PeopleSoft dan lingkungan cloud, serta langkah mitigasi terhadap akses pihak ketiga, dinilai penting untuk menutup vektor serangan.
Pernyataan resmi lebih lanjut diharapkan seiring berjalannya penyelidikan untuk mengonfirmasi apakah data tersebut benar-benar bersumber dari sistem internal atau layanan eksternal yang digunakan. Sementara itu, pihak berwenang dan penyedia layanan yang disebutkan akan terus diminta memberikan klarifikasi demi memastikan perlindungan data personel dan pelamar.