Jakarta, Maret.id — Kewajiban melaporkan insiden siber dapat menjadi masalah bagi penyedia sistem elektronik yang berisiko menghadapi kriminalisasi setelah melaporkan serangan.
Oleh karena itu, ketentuan perlindungan hukum atau safe harbor bagi pelapor insiden siber perlu dimasukkan dalam Rancangan Undang-Undang Keamanan dan Ketahanan Siber (RUU KKS).
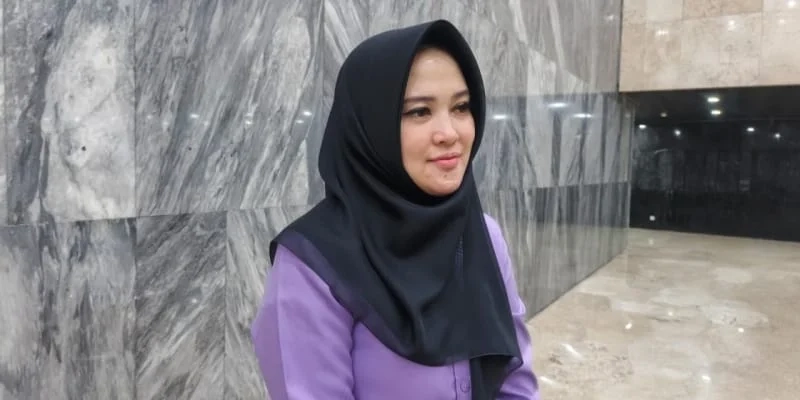
Anggota Komisi I DPR Fraksi PDI Perjuangan, Sarifah Ainun Jariyah, menekankan pentingnya perlindungan bagi penyedia sistem yang melaporkan serangan secara cepat, jujur, dan beritikad baik.
Menurutnya, tanpa kepastian hukum, penyedia sistem mungkin memilih untuk tidak melaporkan serangan karena khawatir informasi tersebut akan digunakan untuk menjerat mereka secara hukum.
“Negara tidak mungkin membangun situational awareness nasional apabila setiap penyedia jasa dan sistem justru ragu untuk melaporkan insiden,” ujar Sarifah kepada wartawan.
Dia mengingatkan bahwa kewajiban pelaporan perlu membedakan antara penyedia yang lalai dan mereka yang menjadi korban serangan siber.
“Jangan sampai ini menjadi paradoks. Negara mewajibkan pelaporan insiden, tetapi ketika penyedia sistem melaporkan bahwa sistemnya diretas, justru laporan tersebut menjadi pintu masuk kriminalisasi atau sanksi pidana,” kata Sarifah.
Karena itu, formulasi safe harbor dalam RUU KKS harus memastikan pihak yang memenuhi kewajiban pelaporan dengan itikad baik tidak diperlakukan sama dengan pihak yang sengaja menutup-nutupi insiden.
Skema ini berkaitan langsung dengan upaya membangun situational awareness keamanan siber nasional. Semakin banyak insiden yang dapat dilaporkan secara terbuka, semakin jelas gambaran mengenai ancaman siber yang dihadapi.
Pembahasan RUU KKS saat ini berada pada tahap Rapat Dengar Pendapat Umum (RDPU) di Panitia Kerja Komisi I DPR RI bersama para pakar.